掉电保护拆掉了什么:三处开关与四个代价
设备上的「掉电保护」,做的不是增加什么,而是删掉 Windows 在断电之后主动介入的三道流程——扫盘、判定失败、自动修复。删掉之后系统不会停在修复界面等人来按,代价是必须用写保护让「需要修」这件事根本不发生,并留一条本地恢复兜底。
一、先把词说清楚:它和 UPS 不是一回事
嵌入式语境里的「掉电保护」,指让设备在异常掉电、非法关机之后不要停下来等待人工干预。实现方式有两条:关掉 Windows 的自动检测与自动修复机制,同时用写保护让系统盘不产生需要修复的状态。
它和下面这几样东西经常被混为一谈,但作用层完全不同。
| 手段 | 作用层 | 管什么 | 管不到什么 |
|---|---|---|---|
| UPS / 超级电容 | 供电 | 顶住断电那几毫秒到几分钟,争取正常关机或撑到备用电源 | 断电已经发生之后的系统状态 |
| 工业级固态盘(带掉电保护) | 存储 | 保证已提交的写入不丢、映射表不损坏 | 文件系统半完成写入留下的脏状态 |
| 掉电保护(本文所指) | 操作系统 | 让系统不在启动阶段介入修复,避免停在恢复界面 | 硬件损坏、数据本身的一致性 |
| 一键恢复 | 恢复 | 真出事之后把设备拉回出厂状态 | 预防 |
这四样不是替代关系。现场做得比较完整的设备,通常是 UPS 加软件方案叠着用——UPS 负责不停机,软件方案负责停过机之后能自己站起来。
真正容易出事的是中间那一段:供电恢复了,硬件也没坏,但设备卡在「正在准备自动修复」上,一直转圈。
二、断电之后,Windows 到底做了什么
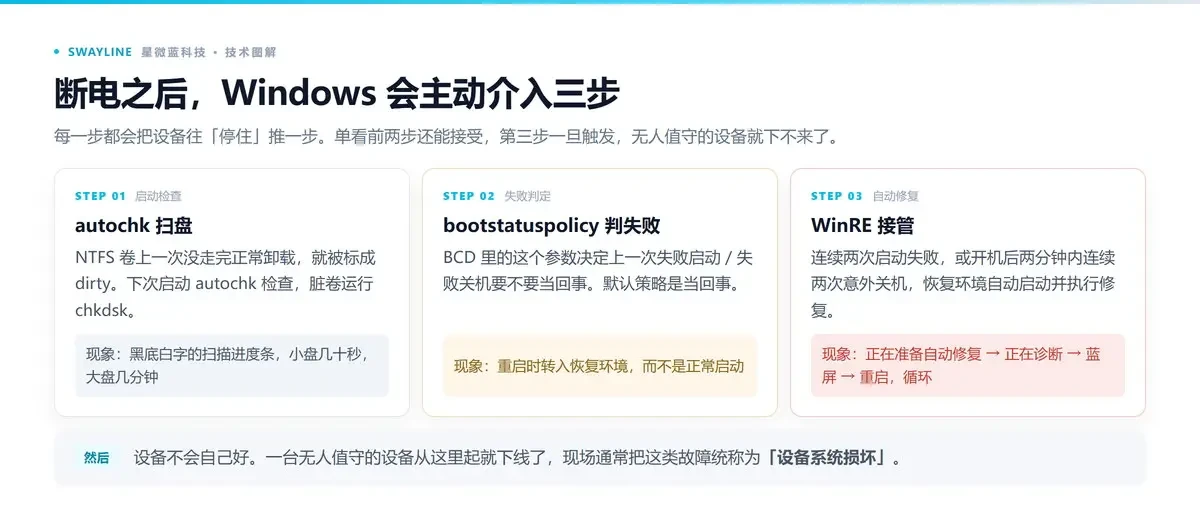
一台装普通 Windows 的设备被拉闸,下次上电不是接着上次继续跑。它会先判断上一次结束得正不正常,再决定要不要介入。介入分三步,一步一步升级。
第一步:扫盘
NTFS 挂载卷时会记一个状态位。上一次没走完正常卸载,这个卷就被标记为「脏」(dirty)。
下次启动,autochk 会去检查。微软在 chkntfs 的命令说明里写得很直接:默认所有卷都会在启动时被检查,其中被标记为脏的卷会运行 chkdsk。
就是那个黑底白字、百分比在跳的画面。小盘几十秒,大盘几分钟。
这一步单看无害,扫完就进系统,最多慢一点。麻烦在后面两步,尤其连续碰到非法关机的时候。
第二步:判定这次关机算不算失败
BCD 里有个参数叫 bootstatuspolicy,管的就是这件事:上一次是失败启动、失败关机还是失败检查点,系统要不要当回事。
微软给了十来种取值,现场最常遇到的两档差别只有一句话——DisplayAllFailures 是都当回事,出错后在重启时转入 Windows 恢复环境;IgnoreAllFailures 是一律忽略,出错后尝试正常启动。
这个参数实际决定的是:要不要把人叫到现场。
第三步:WinRE 接管
第三道是 WinRE(Windows 恢复环境)。系统盘后面有一个独立分区,里面放着一份精简的维护系统。
微软文档列了它会自动启动的条件,其中两条和断电直接相关:连续两次启动 Windows 失败;连续两次在开机完成后两分钟内意外关机。
第二条有个容易忽略的限定——不是任意两次断电,是开机后两分钟内的意外关机。但现场往往是第一条在起作用:断电把盘上的状态弄坏了一点,第一次启动失败,第二次又失败,门槛就跨过去了。
接下来是「正在准备自动修复」、「正在诊断你的电脑」、蓝屏、重启。
一台无人值守的设备,从这个时刻起就下线了:起不来,也不会自己好。这类故障在现场通常被笼统地叫作「设备系统损坏」。
三、拆的是三处,一处都不能漏
知道这三道流程,对应关系就清楚了。每一步都有官方开关,不需要改内核,也不需要第三方工具。
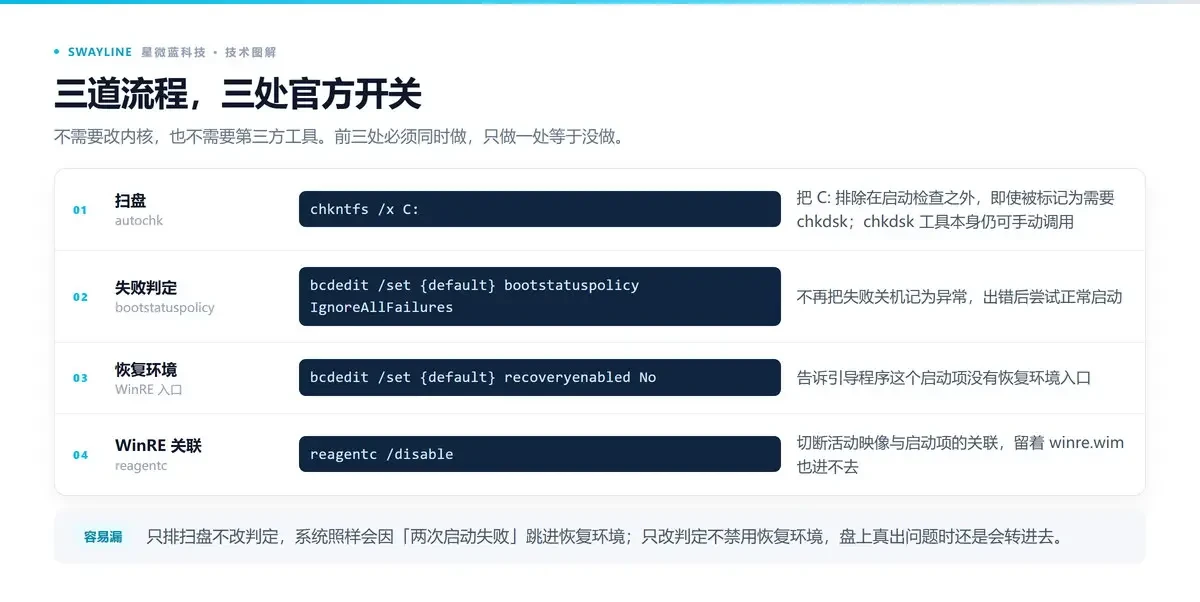
| 目标 | 命令 | 作用 |
|---|---|---|
| 系统盘不再被扫 | chkntfs /x C: | 把卷排除在启动检查之外,即使它被标记为需要 chkdsk |
| 失败关机不再被判定 | bcdedit /set {default} bootstatuspolicy IgnoreAllFailures | 不把失败关机记为异常 |
| 断掉恢复环境入口 | bcdedit /set {default} recoveryenabled No | 告诉引导程序这个启动项没有恢复环境入口 |
| 切断 WinRE 关联 | reagentc /disable | 活动映像与启动项的关联被切断,系统里即使还留着 winre.wim 也进不去 |
chkntfs /x 的 /x 参数,文档写的是「把卷排除在启动检查之外,即使它被标记为需要 chkdsk」。注意是排除,不是删除——chkdsk 这个工具还在,需要手动修的时候照样能跑。
四行里前三行必须一起做。只排除扫盘不改判定,系统照样会因为「两次启动失败」跳进恢复环境;只改判定不禁用恢复环境,某次盘上真出问题时还是会转进去。
屏幕:这一步经常被漏掉
即使不进修复环境,崩溃时 Windows 还是要显示蓝屏。设备厂商通常不希望终端客户看到这个。
微软给 IoT 企业版准备了一个功能,叫无品牌化启动(Unbranded Boot)。官方描述两条:抑制启动和恢复时出现的 Windows 元素;在系统遇到无法恢复的错误时抑制崩溃屏幕。
Dism /online /enable-feature /featureName:Client-DeviceLockdown
Dism /online /enable-feature /FeatureName:Client-EmbeddedBootExp
bcdedit -set {globalsettings} bootuxdisabled on
bcdedit -set {bootmgr} noerrordisplay on
最后那条的效果,文档里写得很干脆:开启之后,如果引导管理器遇到 WinLoad 错误或磁盘错误,系统显示黑屏。
黑屏不好看,但至少是安静的,不会挂在那里等谁来按。
四、拆掉修复,为什么反而更不容易坏
这是最该问的问题。
修,修的是什么?修的是「盘上有做到一半的写入」。断电那一刻文件写到 60%,剩下 40% 没落盘,这个文件就是残缺的,卷的状态位也跟着乱了。
那写保护在做什么?Win10 / Win11 IoT 企业版里的 UWF(Unified Write Filter,统一写入筛选器),把对受保护卷的写入全部拦下来,转到一个虚拟覆盖层,覆盖层在重启时清空。
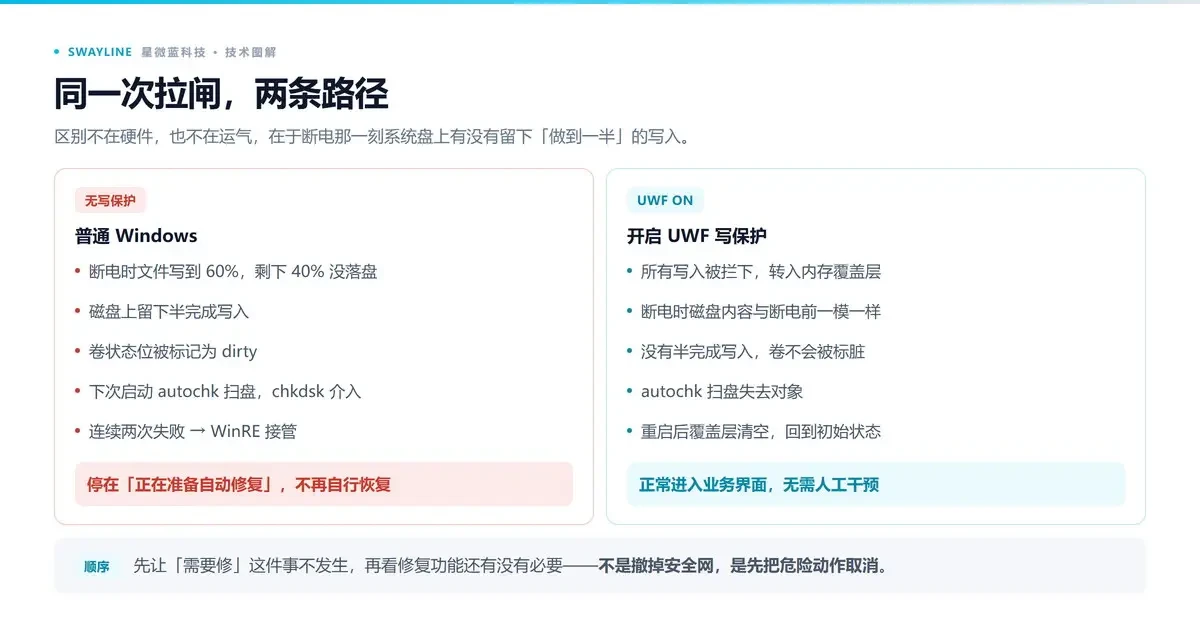
断电那一刻,硬盘上的内容和断电前一模一样。没有半完成写入,卷不会被标脏,扫盘和修复都失去了对象。
顺序是这样的:先让「需要修」这件事不发生,再看修复功能还有没有必要。不是把安全网撤掉,是先把危险动作取消掉。
但这个说法不能讲满。
五、四个真实代价,任何一个都可能让设备起不来
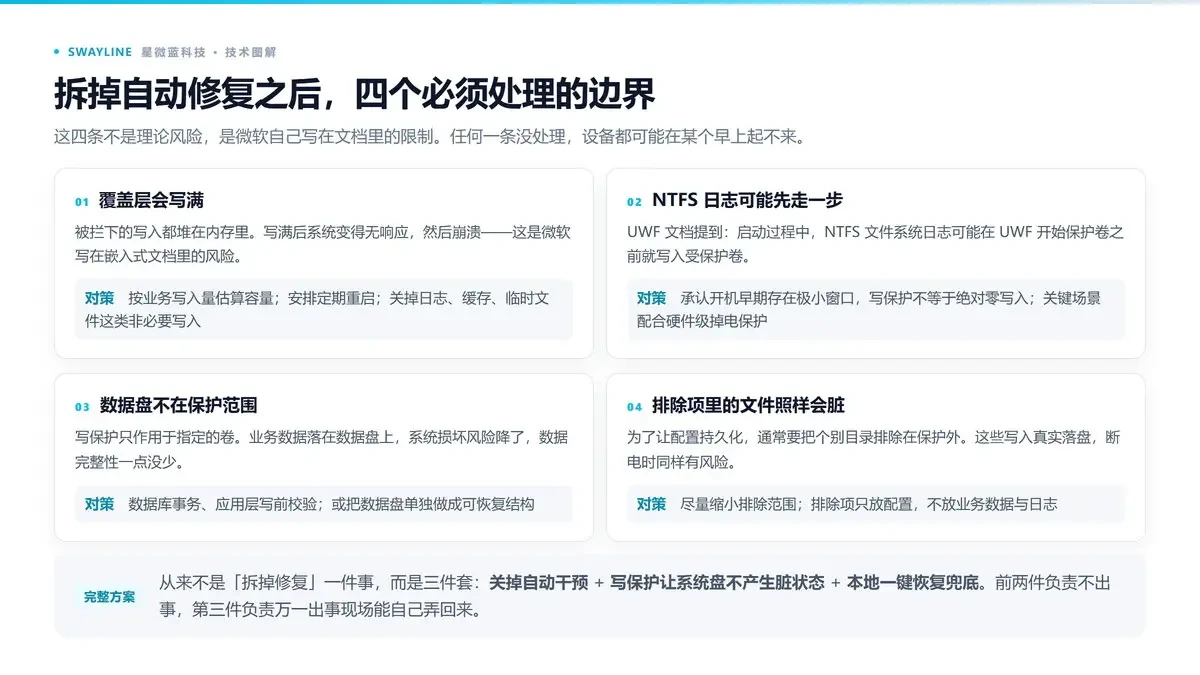
覆盖层会写满。被拦下来的写入堆在内存里。写满了系统会变得无响应,然后崩溃——这是微软写在嵌入式文档里的风险。要按业务写入量估算容量,并安排定期重启,或者把不必要的写入关掉(日志、缓存、临时文件)。
NTFS 日志可能先走一步。UWF 文档里有一句容易忽略的话:设备启动过程中,NTFS 的文件系统日志可能在 UWF 开始保护卷之前就写入受保护卷。开机早期仍有极小的窗口,写保护不是绝对零写入。
数据盘不在保护范围。写保护只保护指定的卷。业务数据落在数据盘上,系统损坏这部分风险降下来了,数据本身的完整性一点没减少,这要靠数据库事务或应用层自己处理。
排除项里的文件照样会脏。为了让某些配置能持久化,通常要把个别目录排除在保护之外。这些目录的写入是真实落盘的,断电时同样有风险。
所以完整方案从来不是「拆掉修复」一件事,而是三件套:关掉自动干预的流程、用写保护让系统盘不产生脏状态、再留一条本地一键恢复兜底。
前两件负责不出事,第三件负责万一出事,现场的人自己能弄回来,不用返厂。
六、为什么越新的系统越麻烦
有个现象值得说:早年做 XPE 设备的,很少听说卡在修复界面;反倒是这两年的工控设备,这个问题越来越多。
原因不在硬件,在内核。
| 内核代际 | 恢复环境 | 写保护组件 | 定制方式 |
|---|---|---|---|
| Windows XP Embedded | 内核中没有 WinRE | EWF(增强型写过滤器) | 组件化,Target Designer 按需勾选,不需要的组件不进镜像 |
| Windows Embedded Standard 7 | 内核含 WinRE,可裁剪 | EWF + FBWF(文件级) | 仍组件化,但恢复环境需要主动处理 |
| Win10 / Win11 IoT 企业版 | WinRE 默认预装,独立分区 | UWF(取代 EWF 与 FBWF) | 预装式,必须显式改配置 |
XP Embedded 那个年代,内核本身就没有 WinRE 这东西。系统是组件化的,用 Target Designer 一个个勾,不需要的组件根本不进镜像。断电之后最多 autochk 扫一遍,扫完就进系统。
WES7 开始不一样。内核里有 WinRE 了,虽然还是组件化、还能裁,但已经属于要主动处理的范畴。写保护也从单一的 EWF 多了 FBWF 这条文件级路线。
到 Win10 / Win11 IoT 企业版,情况彻底变了。WinRE 是默认预装的,在系统盘后面占一个独立分区,连续两次失败启动就接管。不专门改配置,它迟早会在某个早上接管设备。
写保护组件也换了。微软文档里明确写着,UWF 取代了 Windows 7 时代的 EWF 和 FBWF。命令从 ewfmgr 换成 uwfmgr,覆盖模式、排除项、服务模式全变了。拿 XPE 时代的经验直接套 Win10,是套不上的。
七、现场怎么判断一台设备做没做
手上有一台设备,想知道它到底有没有做,四条命令够了。管理员命令行直接跑,不用拆机。
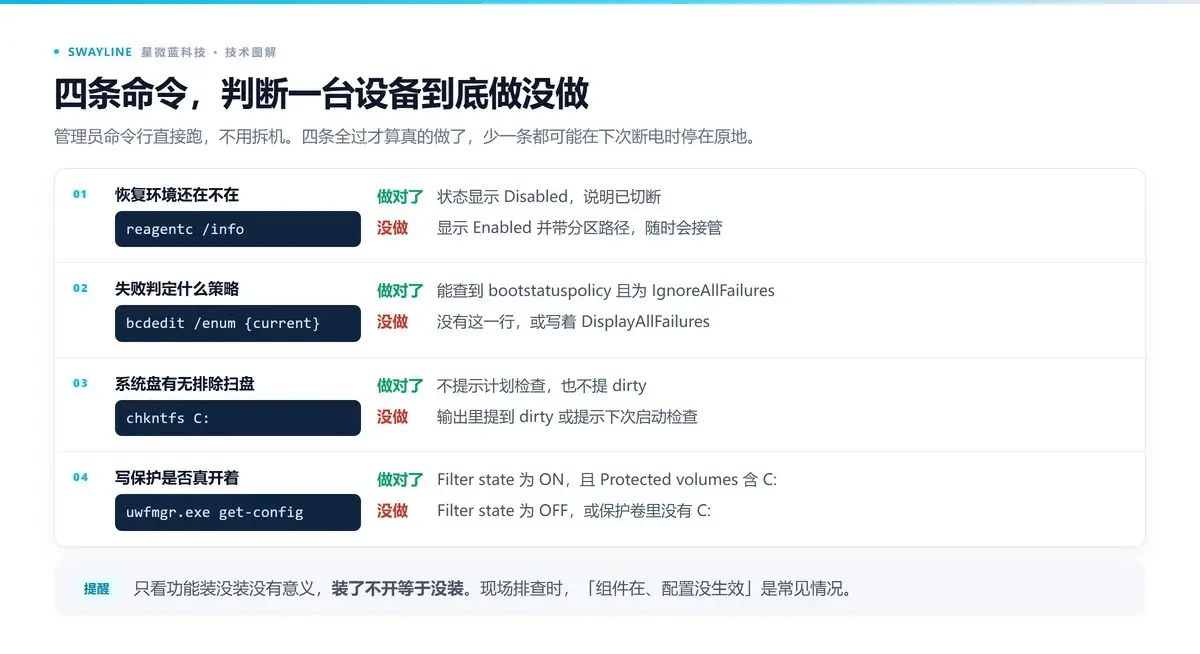
| 检查项 | 命令 | 怎么看 |
|---|---|---|
| 恢复环境还在不在 | reagentc /info | 状态显示 Disabled 说明已切断;显示 Enabled 并带分区路径,随时会接管 |
| 失败判定是什么策略 | bcdedit /enum {current} | 找 bootstatuspolicy 这一行。没有这行、或写着 DisplayAllFailures,说明还是默认严格策略 |
| 系统盘有没有被排除扫盘 | chkntfs C: | 输出里提到 dirty、或提示计划下次启动检查,说明这个卷还在被盯着 |
| 写保护是不是真开着 | uwfmgr.exe get-config | Filter state 显示 ON,且 Protected volumes 里有 C:,才算真开着 |
四条都过了,才算真的做了。少任何一条,都可能在某次断电之后停在原地。
第四条尤其要说一句:只看功能装没装没有意义,装了不开等于没装。现场排查时,「组件在、配置没生效」是常见情况。
八、常见问题
异常掉电之后,Windows 为什么会进修复界面?
因为断电会在系统盘上留下未完成的写入,卷被标记为脏。连续两次启动失败,或者开机后两分钟内连续两次意外关机,Windows 就会自动转入恢复环境执行修复。这一步在办公电脑上是保护,在无人值守的设备上就是停机。
把自动修复拿掉,系统是不是就没有保护了?
拿掉的是修复动作,不是数据一致性。修复的前提是盘上有半成品写入,而写保护让系统盘根本不写,这个前提不存在了,修复也就没有对象。代价是真出了盘上损坏时系统不会自动救你,必须配本地一键恢复兜底。
掉电保护和 UPS 冲突吗,需要都做吗?
不冲突,作用层不同。UPS 顶的是断电那段时间,让设备能正常关机或撑到备用电源;这套软件方案管的是断电之后系统不要卡在修复界面。设备不能中断运行的场合,UPS 还是必须的。
写保护一直开着,系统盘会不会被写坏?
不会增加写入,反而减少。所有写入都在内存覆盖层里,重启清空。要注意的是覆盖层容量——写满了系统会无响应,要按业务写入量估算,并安排定期重启。
设备起不来之后,里面的数据还在吗?
多数情况在。系统起不来通常是引导或系统盘文件系统的问题,数据分区一般没被动过。真正的风险是有人反复重启、反复让它进修复,把本来还能救的状态折腾掉。第一反应应该是断电保护现场,把盘挂到别的机器上读。
哪些设备适合这么做,哪些不适合?
适合:系统盘不需要持久化、业务数据走另一个盘或网络、无人值守、供电不稳、同批设备要求行为一致。不适合:本地要长期累积数据、系统盘频繁写日志、或者有等保和行业监管要求必须保留可追溯的修复记录。后几类要么改成写保护加数据盘分离,要么保留修复通道用维护窗口管。
九、难点不在单条配置,在组合
这些配置单独一条都不复杂,难的是组合起来还稳定。写保护开着的时候怎么装驱动、怎么打补丁、怎么激活,每一步都有坑;关掉修复之后,一键恢复的引导怎么做、分区怎么划,还要跟主板和硬盘协议对上。
信创平台、国产芯片、老设备换盘这几类场景,还要额外处理存储控制器驱动和启动方式的问题,不是套一个模板就能过去。
一个可参考的判断标准:配置做完之后,让人去现场,把设备电源直接拔掉,等十秒再上电——如果它自己回到业务界面,这套才算做成了。如果它开始扫描、修复、蓝屏,那就还没做完。
我们做了什么
星微蓝科技专注 Windows IoT 操作系统的正版授权与深度定制,XPE、WES7、Win10 / Win11 IoT 企业版这几代都做过。微软 IoT 的授权与镜像是同一条线出的,料号、版本、配置能对得上,不会出现授权和镜像脱节。
客户集中在工控机、视觉检测设备、数控机床、医疗设备,共同点是无值守、供电不稳、一装上去就要跑好几年。掉电保护、写保护、外壳锁定、开机直达、组件裁剪这些是常规项。
如果你手上有一批设备在现场出问题——异常掉电之后起不来,或者反复进修复界面——可以带着设备型号和系统版本聊。