0 高中低漏洞是怎么扫出来的:一次定制 Windows IoT 系统的 Nessus 扫描记录
「0 高中低漏洞」这句话,在设备行业被说得很随意。有的指等保测评没扣分,有的指杀毒软件没报警,有的只是「装了个扫描器,红的没有」。
要让它站得住——能进技术评审、能进招投标文件、能被第三方复核——必须先把三件事说清:用什么工具、扫的是哪台机器、在什么条件下扫的。
这篇把一次实际扫描的参数、结果和边界完整写出来,包括它不能证明什么。
一、先把「0 高中低」的定义说清
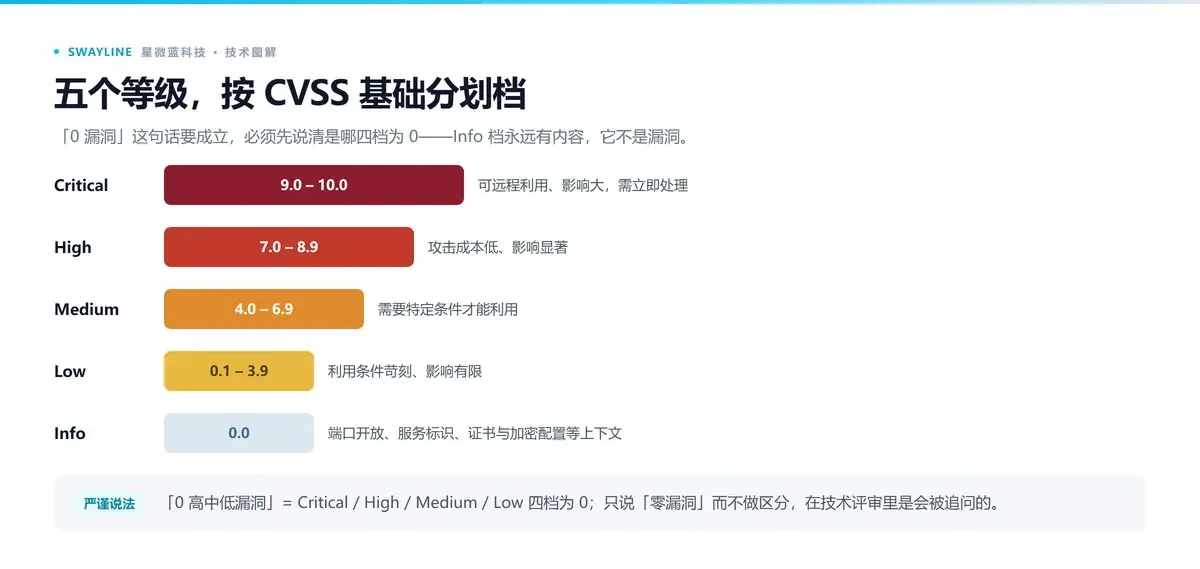
Nessus 的严重等级按 CVSS 基础分划分,五档:
| 等级 | CVSS v3 区间 | 含义 | 本次结果 |
|---|---|---|---|
| Critical(严重) | 9.0 – 10.0 | 可远程利用、影响大,需立即处理 | 0 |
| High(高危) | 7.0 – 8.9 | 攻击成本低、影响显著 | 0 |
| Medium(中危) | 4.0 – 6.9 | 需要特定条件才能利用 | 0 |
| Low(低危) | 0.1 – 3.9 | 利用条件苛刻、影响有限 | 0 |
| Info(信息) | 0.0 | 不是漏洞:端口开放、服务标识、证书与加密配置等上下文信息 | 13 |
这张表里最容易被含糊过去的是最后一行。
Info 档记录的是「这台机器上有什么」,比如某个端口开着、某个服务在跑、证书什么时候到期。它是判断依据,不是缺陷。所以严格讲,说「0 漏洞」时必须带上前提「高中低」;只说「零漏洞」而不做区分,在技术评审里是会被追问的。
二、这次扫描的实际参数
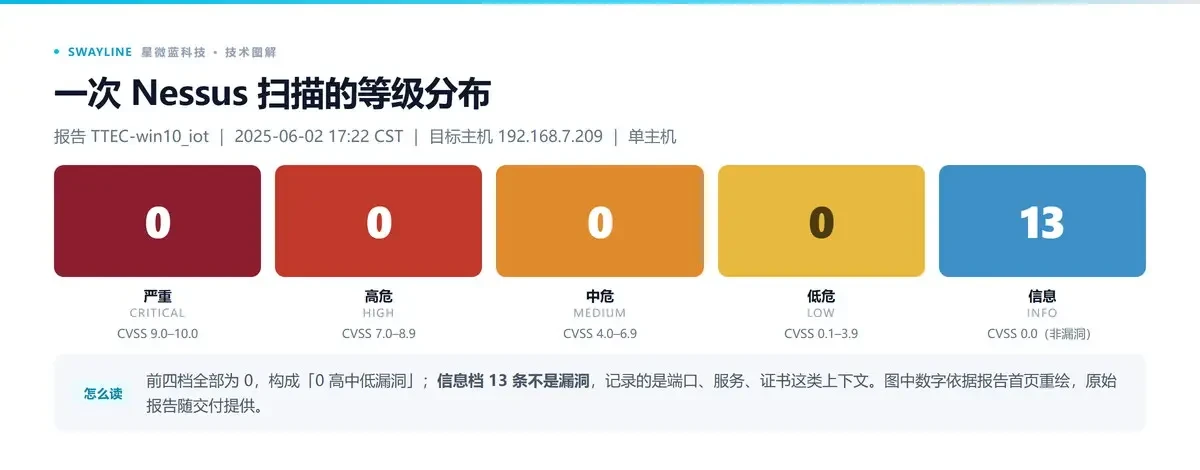
一份报告可不可采信,先看它有没有把头说清。这次扫描的首页信息如下:
| 项目 | 取值 |
|---|---|
| 报告名称 | TTEC-win10_iot |
| 生成时间 | 2025-06-02 17:22:34(China Standard Time) |
| 扫描工具 | Tenable Nessus(报告页脚标注 Report generated by Nessus) |
| 目标主机 | 1 台,192.168.7.209 |
| 等级分布 | Critical 0 / High 0 / Medium 0 / Low 0 / Info 13 |
有两点要说明,避免误读:
第一,这是单主机报告。它证明的是「这一台装了这个镜像的机器,在那一天的那个策略下没有问题」,不是「所有设备都这样」。批量交付时,我们按机型抽样重扫,报告随批次归档。
第二,13 条 Info 不隐藏。有些厂商会把 Info 也标成「隐患」来凑数,或者干脆不展示;我们把 13 条列在报告里,因为它构成这台机器的暴露面画像——端口、服务、证书这些信息,正是判断「要不要再收紧一轮」的依据。
三、为什么定制系统能扫出 0:先把攻击面减掉
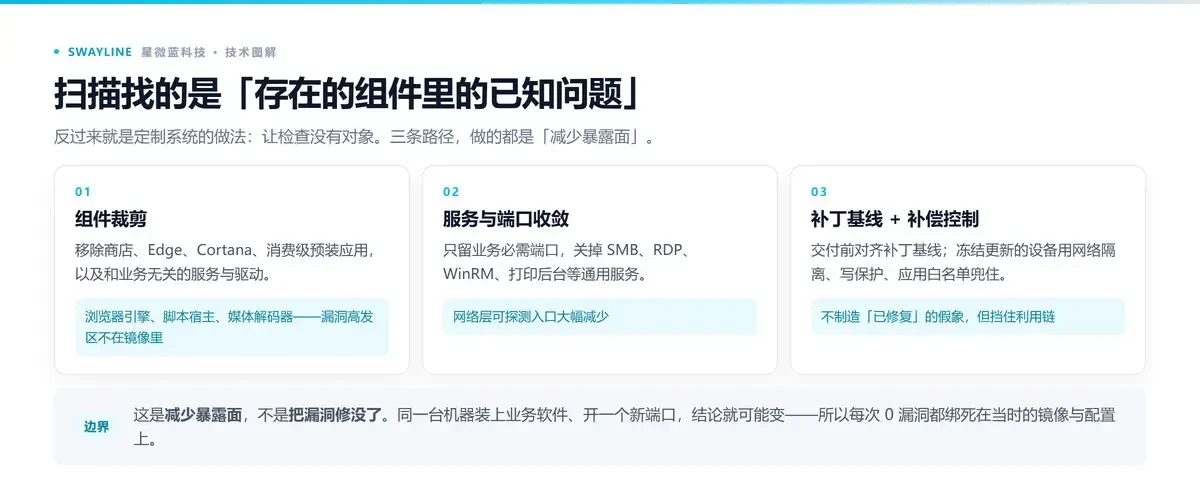
漏洞扫描找的是「存在的组件里的已知问题」。
这句话反过来就是定制系统的做法:组件不在,对应的检查就没有对象。
具体是三条:
1. 组件裁剪。定制镜像里移除商店、Edge 浏览器、Cortana、消费级预装应用,以及一批与业务无关的服务与驱动。这些组件正是漏洞的高发区——浏览器引擎、脚本宿主、媒体解码器。它们不在镜像里,插件扫描时自然不命中。
2. 服务与端口收敛。设备只需要跑一个业务程序,不需要 SMB、RDP、WinRM、打印后台这些通用服务。关掉不用服务、只留业务必需的端口,网络层可探测的入口就少了一大截。
3. 补丁基线对齐。镜像在交付前对齐当时的补丁基线;对冻结更新的系统(如长期不联网的产线设备),用写保护 + 网络隔离 + 应用白名单做补偿控制——这三条不产生「已修复」的假象,但能挡住利用链。
这里必须说清边界:这是「减少暴露面」,不是「把漏洞修没了」。同一台机器,装上业务软件、开放一个新端口、接上一个第三方采集卡驱动,结论就可能变。所以任何一次 0 漏洞的结论,都绑死在当时的镜像与配置上。
四、怎么确认这份扫描是真做了
这是评审方最该问、也最容易被糊弄的一步。Nessus 报告里有三个地方可以直接查:
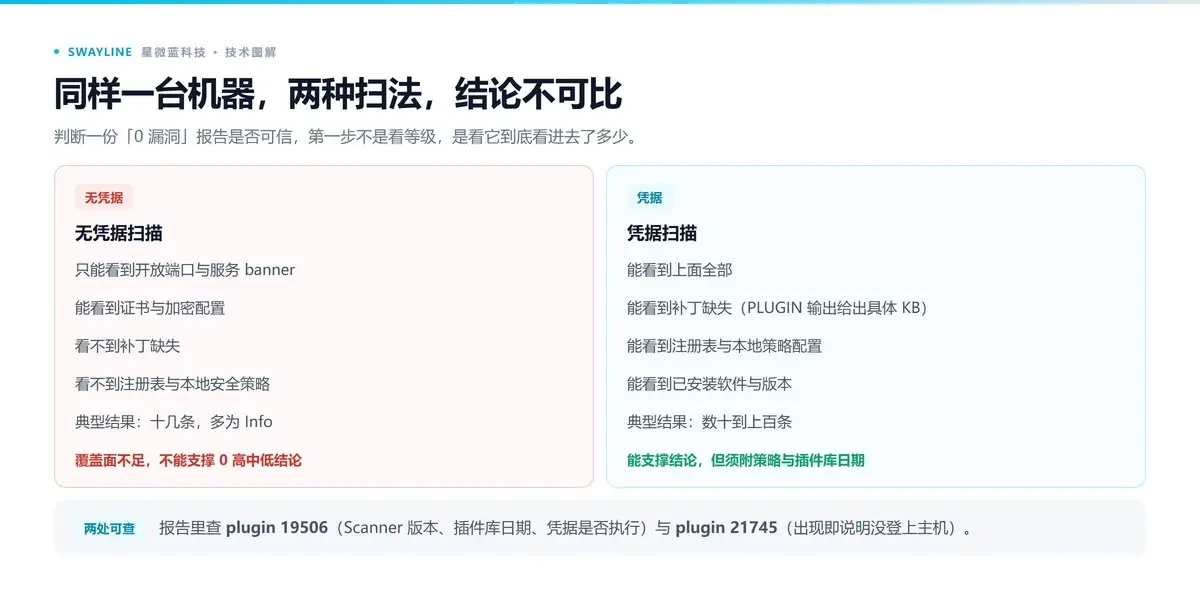
看 plugin 19506(Nessus Scan Information)。每台主机都有一条,输出里写着扫描器版本、插件库日期、所用的扫描策略,以及凭据检查是否真的执行。插件库日期越新,说明能查到的已知漏洞越全;日期很旧,报告的说服力就要打折。
看有没有 plugin 21745(Authentication Failure - Local Checks Not Run)。这条一旦出现,说明扫描器没能登上主机,只做了网络层探测——也就是「无凭据扫描」。这种报告里通常只有端口和服务,看不到补丁缺失、注册表配置、本地安全策略。
对比数量级。同一台机器,无凭据扫描通常只报十几条信息类结果;凭据扫描能看到系统内部,结果数量会多出 5–10 倍。如果一份「0 漏洞」报告只有寥寥几条 Information,又没有 19506 里的凭据记录,那它大概率没扫进去。
| 对比项 | 无凭据扫描 | 凭据扫描 |
|---|---|---|
| 能看到什么 | 开放端口、服务 banner、证书 | 上述全部 + 补丁缺失、注册表与本地策略、已安装软件 |
| 典型结果量 | 十几条(多为 Info) | 数十到上百条 |
| 能否支撑「0 高中低」结论 | 不能,覆盖面不足 | 能,前提是策略与插件库日期一并给出 |
五、这份报告能证明什么,不能证明什么
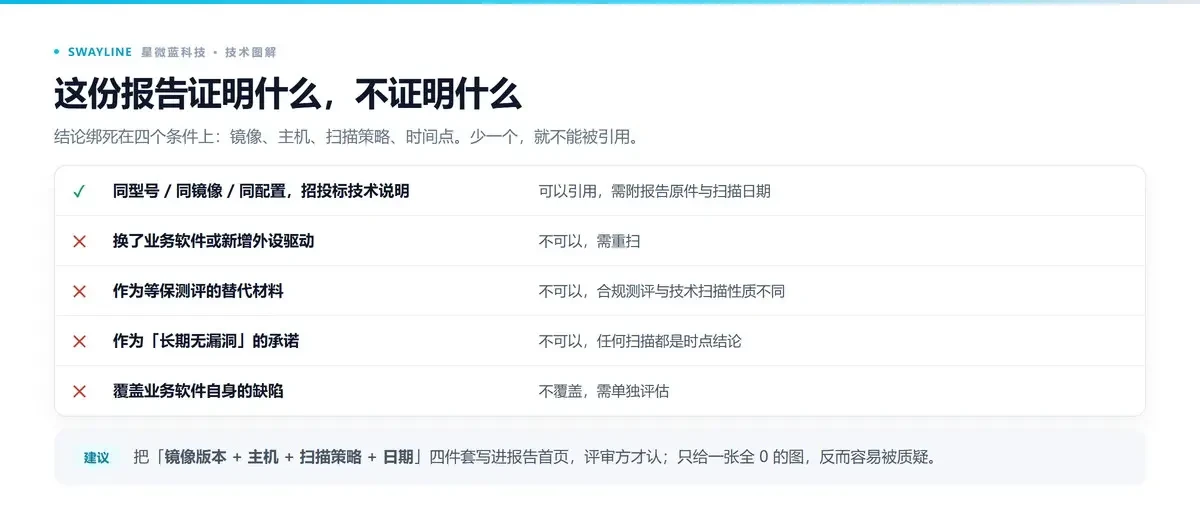
能证明:这个定制镜像在该主机上,于 2025-06-02 按当时的扫描策略与插件库,未检出已知的严重、高危、中危、低危漏洞。
不能证明:
- 不能证明「任何设备、任何时间都无漏洞」。漏洞库每天在更新,今天没检出,不等于三个月后还没检出。
- 不能替代等保测评、渗透测试、代码审计。Nessus 是自动化扫描,它查的是「已知模式的已知问题」,查不出逻辑漏洞与业务层缺陷。
- 不能覆盖业务软件自身的问题。报告扫的是操作系统层;客户装上去的组态软件、视觉算法库、数据库,需要单独评估。
- 换硬件、换驱动、加软件、开端口之后,必须重扫。
| 场景 | 能否引用这份报告 |
|---|---|
| 同型号设备、同镜像、同配置,招投标技术说明 | 可以,需附报告原件与扫描日期 |
| 换了业务软件或新增外设驱动 | 不可以,需重扫 |
| 作为等保测评的替代材料 | 不可以,两者性质不同 |
| 作为「长期无漏洞」的承诺 | 不可以,任何扫描都只是时点结论 |
六、复现步骤:五步,评审方可以自己跑一遍
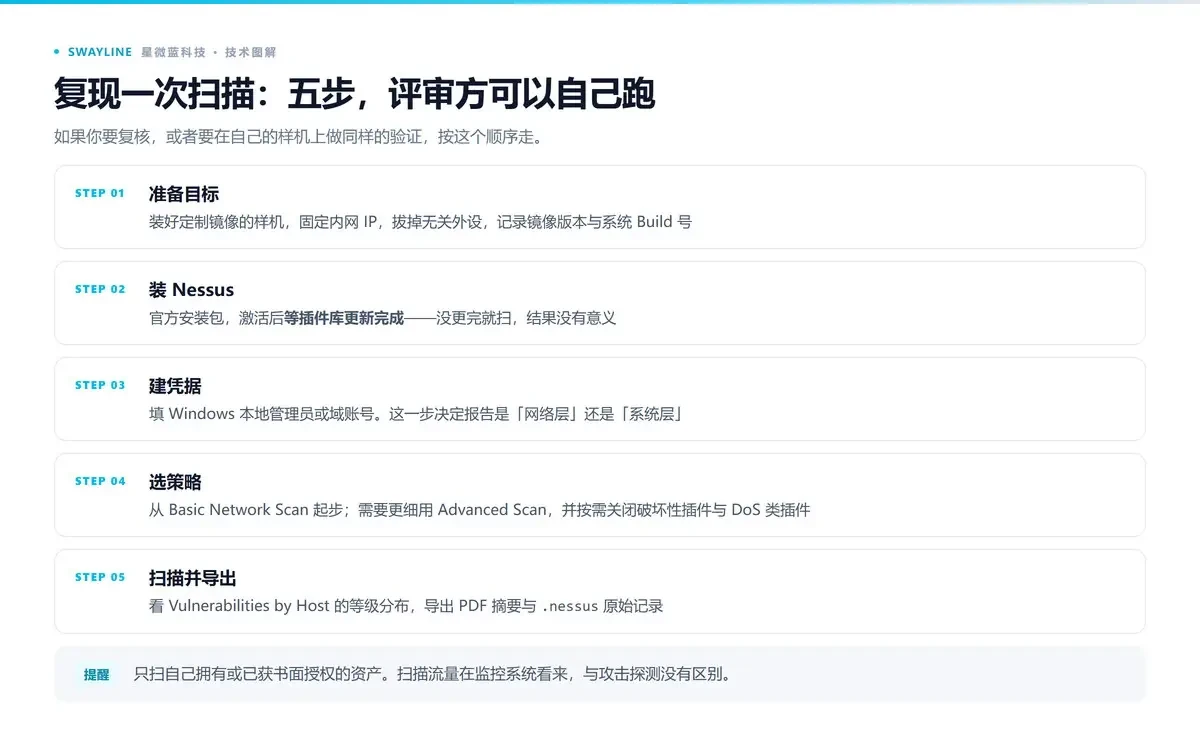
如果你要复核,或者要在自己的样机上做同样的验证,按这五步走:
- 1. 准备目标。装好定制镜像的样机,固定内网 IP,拔掉无关外设,记录镜像版本与系统 Build 号。
- 2. 装 Nessus。官方安装包,激活后等插件库更新完成——插件库没更完就扫,结果没有意义。
- 3. 建凭据。在扫描配置里填 Windows 本地管理员(或域账号)。这一步决定报告是「网络层」还是「系统层」。
- 4. 选策略。从 Basic Network Scan 起步;需要更细的检查用 Advanced Scan,并按需关闭破坏性插件与 DoS 类插件,避免影响在跑的设备。
- 5. 扫描并导出。跑完看 Vulnerabilities by Host 的等级分布,导出 PDF 摘要与 .nessus 原始记录——后者是完整、可复查的机器可读凭证。
一句话提醒:只扫自己拥有或已获书面授权的资产。扫描流量在监控系统看来和攻击探测没有区别。
七、常见问题
真的能做到高中低全是 0 吗?
能,但要限定条件。定制系统把浏览器、商店、媒体组件、通用服务都裁掉了,剩下的组件数量本来就少;再对齐补丁基线,四档清零是可复现的结果。前提是扫描必须看得进去(凭据扫描),并且策略与插件库日期一并提供。
为什么我们扫出来是 0,客户自己扫却不是?
最常见的原因是环境变了——客户在样机上装了业务软件、开了远程端口、接了第三方驱动。其次是扫描方式不同:无凭据扫描与凭据扫描的结果不可比。建议把「镜像版本 + 主机 + 策略 + 日期」四件套写进报告首页,双方在同一条件下复核。
定制系统不更新,漏洞会不会越积越多?
会命中「新披露的旧组件漏洞」,因为漏洞库在增长。所以冻结更新的设备必须配补偿控制:网络隔离、写保护(重启还原)、应用白名单,并定期重扫确认没有新增暴露面。这也是我们做掉电保护与写保护的同一套逻辑——让设备的状态可控。
扫描要停机吗?
一般不需要。网络扫描对业务无侵入;凭据扫描会读取注册表与文件、执行本地检查,建议放在维护窗口做,避免与产线节拍冲突。
Nessus 报告能直接交给甲方或评标专家吗?
可以,但别只给一张等级分布图。建议同时给三样:报告 PDF、扫描策略说明(含插件库日期)、以及 .nessus 原始记录。只给一张「全 0」的图,反而容易被质疑。
和等保测评是什么关系?
不等同,互补。等保是合规性测评,看制度、看配置、看审计;Nessus 是技术扫描,看已知漏洞。做过等保不等于扫不出漏洞,扫出 0 漏洞也不等于过了等保。
数据来源:Tenable Nessus 报告《TTEC-win10_iot》,生成时间 2025-06-02 17:22:34(China Standard Time),目标主机 192.168.7.209,等级分布 Critical 0 / High 0 / Medium 0 / Low 0 / Info 13。严重等级与 CVSS 区间依据 CVSS v3 基础分档位。原始报告与 .nessus 记录可按项目提供。
深圳市星微蓝科技有限公司专注操作系统正版授权与深度定制,Windows 10 / 11 IoT 企业版全系均可在交付前完成 Nessus 扫描并随镜像归档报告;定制项覆盖组件裁剪、写保护、掉电保护、系统固化与一键还原。
相关阅读:Windows 系统可定制功能模块(22 项) · 设备为什么需要掉电保护 · 设备用系统,为什么一定建议要定制? · 联系我们